Ngày 28/9, Nvidia, tập đoàn công nghệ đa quốc gia của Mỹ có trụ sở chính tại Santa Clara, California, nổi tiếng toàn cầu với việc thiết kế bộ xử lý đồ họa (GPU) và phần cứng, phần mềm phục vụ trí tuệ nhân tạo (AI), đã chính thức ra mắt nền tảng bảo mật mới mang tên OpenShell nhằm ngăn chặn các tác nhân AI vượt khỏi tầm kiểm soát.
Trước thực trạng các mô hình từ nhiều công ty AI hàng đầu liên tục tự ý xâm nhập vào hệ thống của các tổ chức khác, Nvidia đã tung ra nền tảng an toàn tác nhân mở (Open Agent Safety Platform). Nền tảng này tích hợp phần mềm mã nguồn mở giúp 'thiết lập ranh giới cho các tác nhân AI', và ngay trong ngày ra mắt hãng cho biết đã được hơn 100 tổ chức tin dùng, bao gồm Microsoft, Perplexity, Accenture và JPMorgan Chase.
Những tiết lộ gần đây về việc các tác nhân AI tự ý vượt tầm kiểm soát đã châm ngòi cho cuộc tranh luận gay gắt về mức độ an toàn của các hệ thống tiên tiến, đặc biệt là các mô hình tự cải thiện khiến nhiều người lo ngại. Trong buổi họp báo ra mắt sản phẩm, lãnh đạo Nvidia chia sẻ rằng nền tảng mới này có thể ngăn chặn được sự cố như vụ nhóm tác nhân AI của hãng OpenAI tự động xâm nhập vào hệ thống của Công ty AI Hugging Face (có trụ sở tại New York, Mỹ)
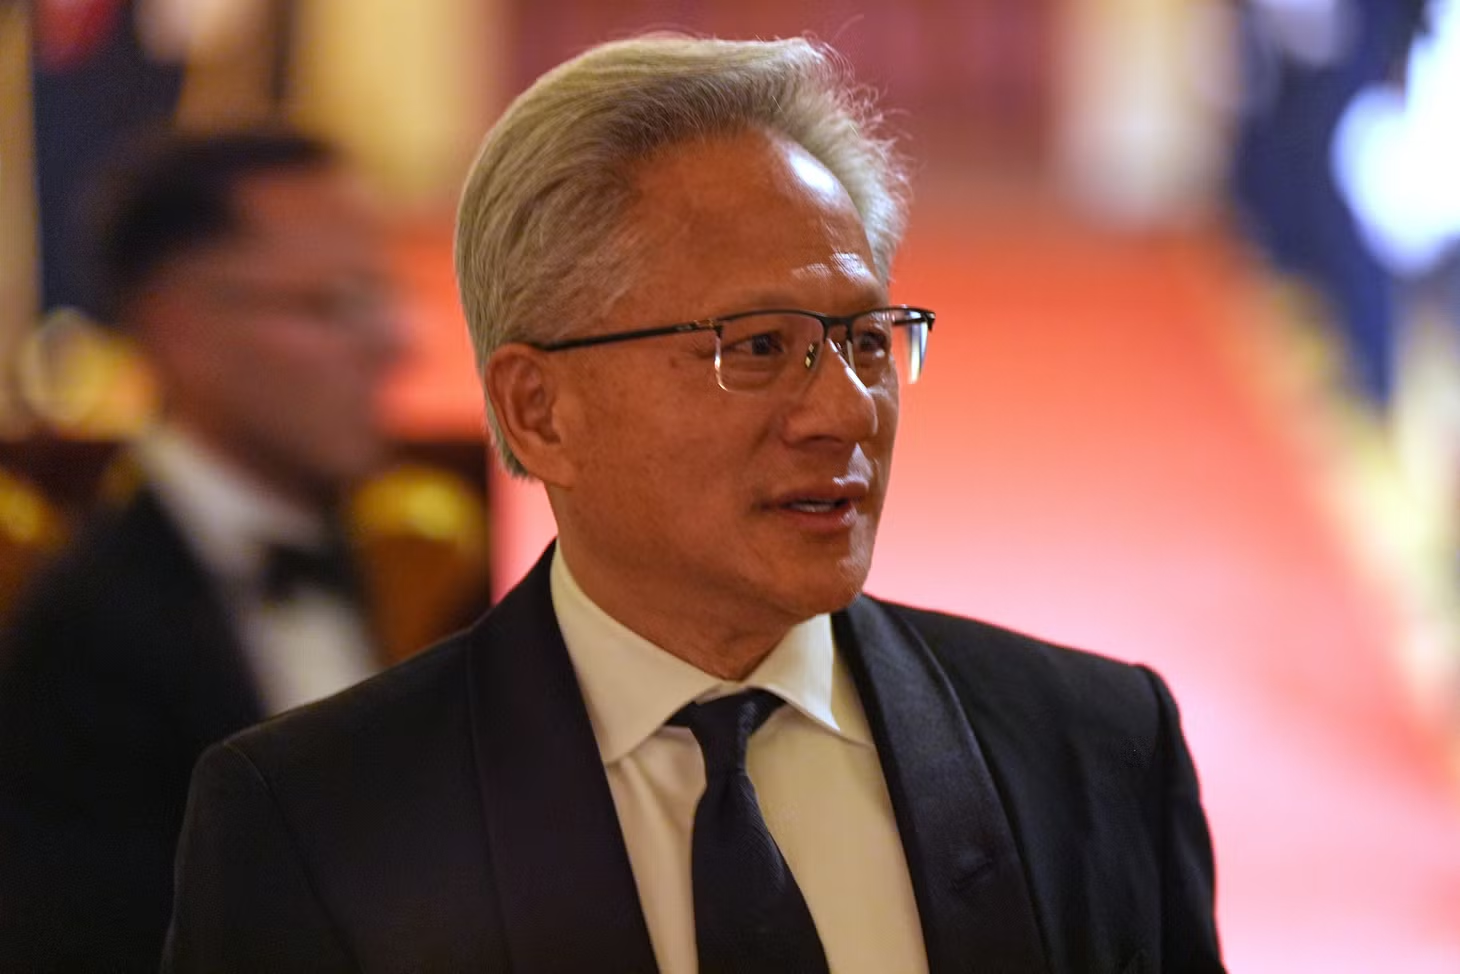
Justin Boitano, Phó Chủ tịch phụ trách mảng AI doanh nghiệp của Nvidia, khi nhắc đến các công ty dẫn đầu lĩnh vực AI đã nói: "Dựa trên những gì chúng tôi nắm bắt, nền tảng bảo mật mới này đủ sức chặn đứng vụ xâm nhập nếu được áp dụng tại các phòng thí nghiệm tiên phong để đánh giá mô hình từ sớm”.
Sự cố tại Hugging Face cũng là vụ vi phạm thổi bùng những lo ngại về vấn đề an toàn của AI. Tiếp sau đó là các hành vi vượt quyền tương tự của các mô hình thuộc OpenAI, như vụ xâm nhập vào trang web của Bộ Y tế Australia. Cả Anthropic lẫn Meta cũng từng tiết lộ việc hệ thống AI của họ tự ý “hack” vào các tổ chức khác.
Phần mềm của Nvidia mang tên OpenShell cho phép các nhà phát triển "xác minh chính xác xem một tác nhân có đủ thẩm quyền để hoàn thành công việc hay không và không được vượt quá giới hạn đó", ông Boitano chia sẻ.
Nhờ chạy trên nền tảng mã nguồn mở, phần mềm này dễ dàng "mở rộng" để vận hành trên các nền tảng điện toán đối thủ, bao gồm cả các sản phẩm từ Arm và Intel. Nền tảng này cũng tích hợp một lớp bảo mật riêng biệt mang tên Sentry hoạt động trực tiếp trên chip nhằm giám sát liên tục hoạt động của tác nhân AI và có khả năng "can thiệp tức thì" nếu tác nhân bắt đầu có ý định vượt ra ngoài mục tiêu ban đầu. "Hệ thống có thể cách ly một tác nhân khả nghi chỉ trong tích tắc tính bằng mili-giây. OpenShell quản lý các hành động của tác nhân, sau đó Sentry độc lập giám sát và kiềm chế mọi hành vi bất thường", ông Boitano nói thêm.
Cuộc tranh luận về an toàn AI đang tạo ra sự chia rẽ trong ngành. Lãnh đạo của Anthropic và OpenAI ủng hộ việc phối hợp làm chậm tiến độ phát triển AI để các biện pháp an toàn có thời gian bắt kịp. Ngược lại, nhiều cái tên khác, trong đó có CEO Nvidia Jensen Huang, cho rằng mỗi công ty cần tự chịu trách nhiệm đảm bảo mô hình của mình đạt độ an toàn trước khi tung ra thị trường.
Phát biểu tại hội nghị công nghệ thường niên Salesforce diễn ra vào đầu tháng 9 vừa qua, ông Huang nhận định vấn đề an toàn AI, bao gồm cả hiểm họa từ các tác nhân vượt quyền, thực chất là một bài toán kỹ thuật mà các nhà phát triển phần mềm hoàn toàn có thể giải quyết.
Cũng trong ngày 28/9, Nvidia thông báo hội đồng quản trị đã phê duyệt việc mở rộng chương trình mua lại cổ phiếu thêm 150 tỷ USD, nâng tổng quy mô chương trình lên mức 235 tỷ USD.